
De Cyberbeveiligingswet vertaalt NIS2 naar Nederlandse regels, onder meer voor risicobeheer en het melden van incidenten. We zoeken uit welke verplichtingen rechtstreeks voor je gelden en welke beveiligingseisen klanten aan je stellen als leverancier. Voor die klanteisen helpen we je met maatregelen en het bewijs dat je afnemer vraagt.
Bekijk het NIS2-aanbod (PDF, opent in een nieuw tabblad)
Informatiebeveiliging · Privacy · AI
Compliance op orde, ook als je bedrijf groeit.
FIKS Risk & AI neemt het uitzoekwerk en de documentatie voor informatiebeveiliging, privacy en AI uit handen. Ook als je team weinig tijd heeft of specialistische kennis mist. Onze juristen en securityspecialisten bepalen welke eisen voor je gelden, schrijven je beleid en helpen je de maatregelen door te voeren. We houden het bewijs bij voor klanten en audits.
Een samenwerking van FIKS Legal, Nieuwe Vogels en RSafe.
02 / Normen en wetgeving
Welke normen en regels spelen bij jou?
Een klant vraagt om bewijs, je organisatie moet aan nieuwe regels voldoen of je wilt je voorbereiden op een audit. Bekijk per onderwerp wat erbij komt kijken en waar we je mee helpen.
01 — 09
Bespreek wat voor jou geldt
Beweeg over een kaart voor de uitleg · sleep voor alle onderwerpen →Tik op een kaart voor de uitleg · swipe voor alle onderwerpen →
03 / Waarom het nu speelt
Dit werk komt er voor je team bovenop

De offerte is akkoord. Dan komt de security vragenlijst.
Je klant vraagt bewijs of een certificaat zoals ISO 27001. Je (IT-)team moet uitzoeken wat er gedocumenteerd is en wat nog ontbreekt, dit terwijl de opdracht wacht.

Je afnemer stelt eisen aan jouw beveiliging.
Valt jouw klant/afnemer onder NIS2? Dan kan die ook beveiligingseisen stellen aan jou als leverancier. Je moet kunnen laten zien hoe je daaraan voldoet.

Nieuwe regels raken je AI-gebruik.
Collega’s gebruiken AI-tools of je team bouwt een eigen toepassing. Wat vraagt de EU AI Act dan van je? En welke gegevens mogen erin volgens de privacyregels?
04 / Aanpak
Wij nemen het werk van je over
We helpen je met één onderdeel of begeleiden het hele traject.
-
01
Nulmeting
We zoeken uit welke eisen voor je gelden, wat al is geregeld en wat nog ontbreekt. Jij bepaalt met ons welke acties voorrang krijgen.
-
02
Uitvoering
We schrijven het beleid, maken een werkplan en helpen je team de maatregelen door te voeren.
-
03
Toetsing
We verzamelen het bewijs en begeleiden je als een onafhankelijke audit of beoordeling nodig is.
-
04
Onderhoud
We houden je documentatie en bewijs bij en bespreken wat er moet veranderen als er nieuwe eisen of risico’s zijn.
VOORBEELD
Moet jouw IT-team ook NEN 7510 regelen? We brengen in kaart wie toegang heeft tot patiëntgegevens en welke afspraken of controles nog ontbreken. Samen bepalen we wat eerst moet. Wij werken de maatregelen uit en leggen vast hoe je laat zien dat ze werken.
05 / Wie doet wat
Dé specialisten achter FIKS Risk & AI
 Expertteam · informatiebeveiliging
Nieuwe Vogels
De securityspecialisten begeleiden je bij beveiligingsmaatregelen en certificering. Met CISO as a service nemen ze ook de coördinatie van jouw informatiebeveiliging op zich.
 Expertteam · privacy en juridisch
FIKS Legal
De juristen verzorgen het privacy- en AI-beleid. Met DPO as a Service bieden ze ook vaste en laagdrempelige privacy-expertise. Daarnaast is FIKS dé juridische vraagbaak voor alles wat binnen het domein AI, IT & Privacy valt.
Via RSafe heb je één vast aanspreekpunt dat de juiste specialisten bij je vraag betrekt.
06 / Instapaanbod NIS2
Laat je klant zien dat je beveiliging op orde is
Aanbod
NIS2 Supply Chain Compliant
Van nulmeting tot certificaat, inclusief het onderhoud daarna. Voor leveranciers die moeten voldoen aan de beveiligingseisen van hun afnemers.
Inbegrepen: nulmeting, beleid en maatregelen, een incidentplan dat we samen oefenen, begeleiding bij de onafhankelijke audit door SGS en onderhoud. Met één vast aanspreekpunt.

We helpen je naar het certificaat, met garantie.
Daarvoor hebben we jou ook nodig: voer de geadviseerde maatregelen tijdig door en lever de benodigde informatie en medewerking. Haal je de audit onverhoopt niet, dan herstellen we de tekortkomingen en begeleiden we de heraudit, zonder extra advieskosten.
Auditkosten, licenties, technisch beheer en incidentafhandeling vallen buiten het abonnement. Het certificaat laat zien dat je aan de getoetste norm voldoet.
Ook voor ISO 27001 en andere normen en wetgeving verzorgen onze specialisten de uitvoering. Voor die trajecten, andere NIS2-certificeringsniveaus, grotere organisaties of meerdere vestigingen maken we een voorstel op maat.
07 / AI-governance
Houd grip op wat je team met AI doet
Zorg ervoor dat je team weet welke tools het mag gebruiken en welke gegevens daarin mogen. We beoordelen wat je volgens de EU AI Act moet regelen en helpen je duidelijke afspraken te maken over het gebruik.
Aanbod · zes weken
FIKS Risk & AI Start: in zes weken weten waar je staat
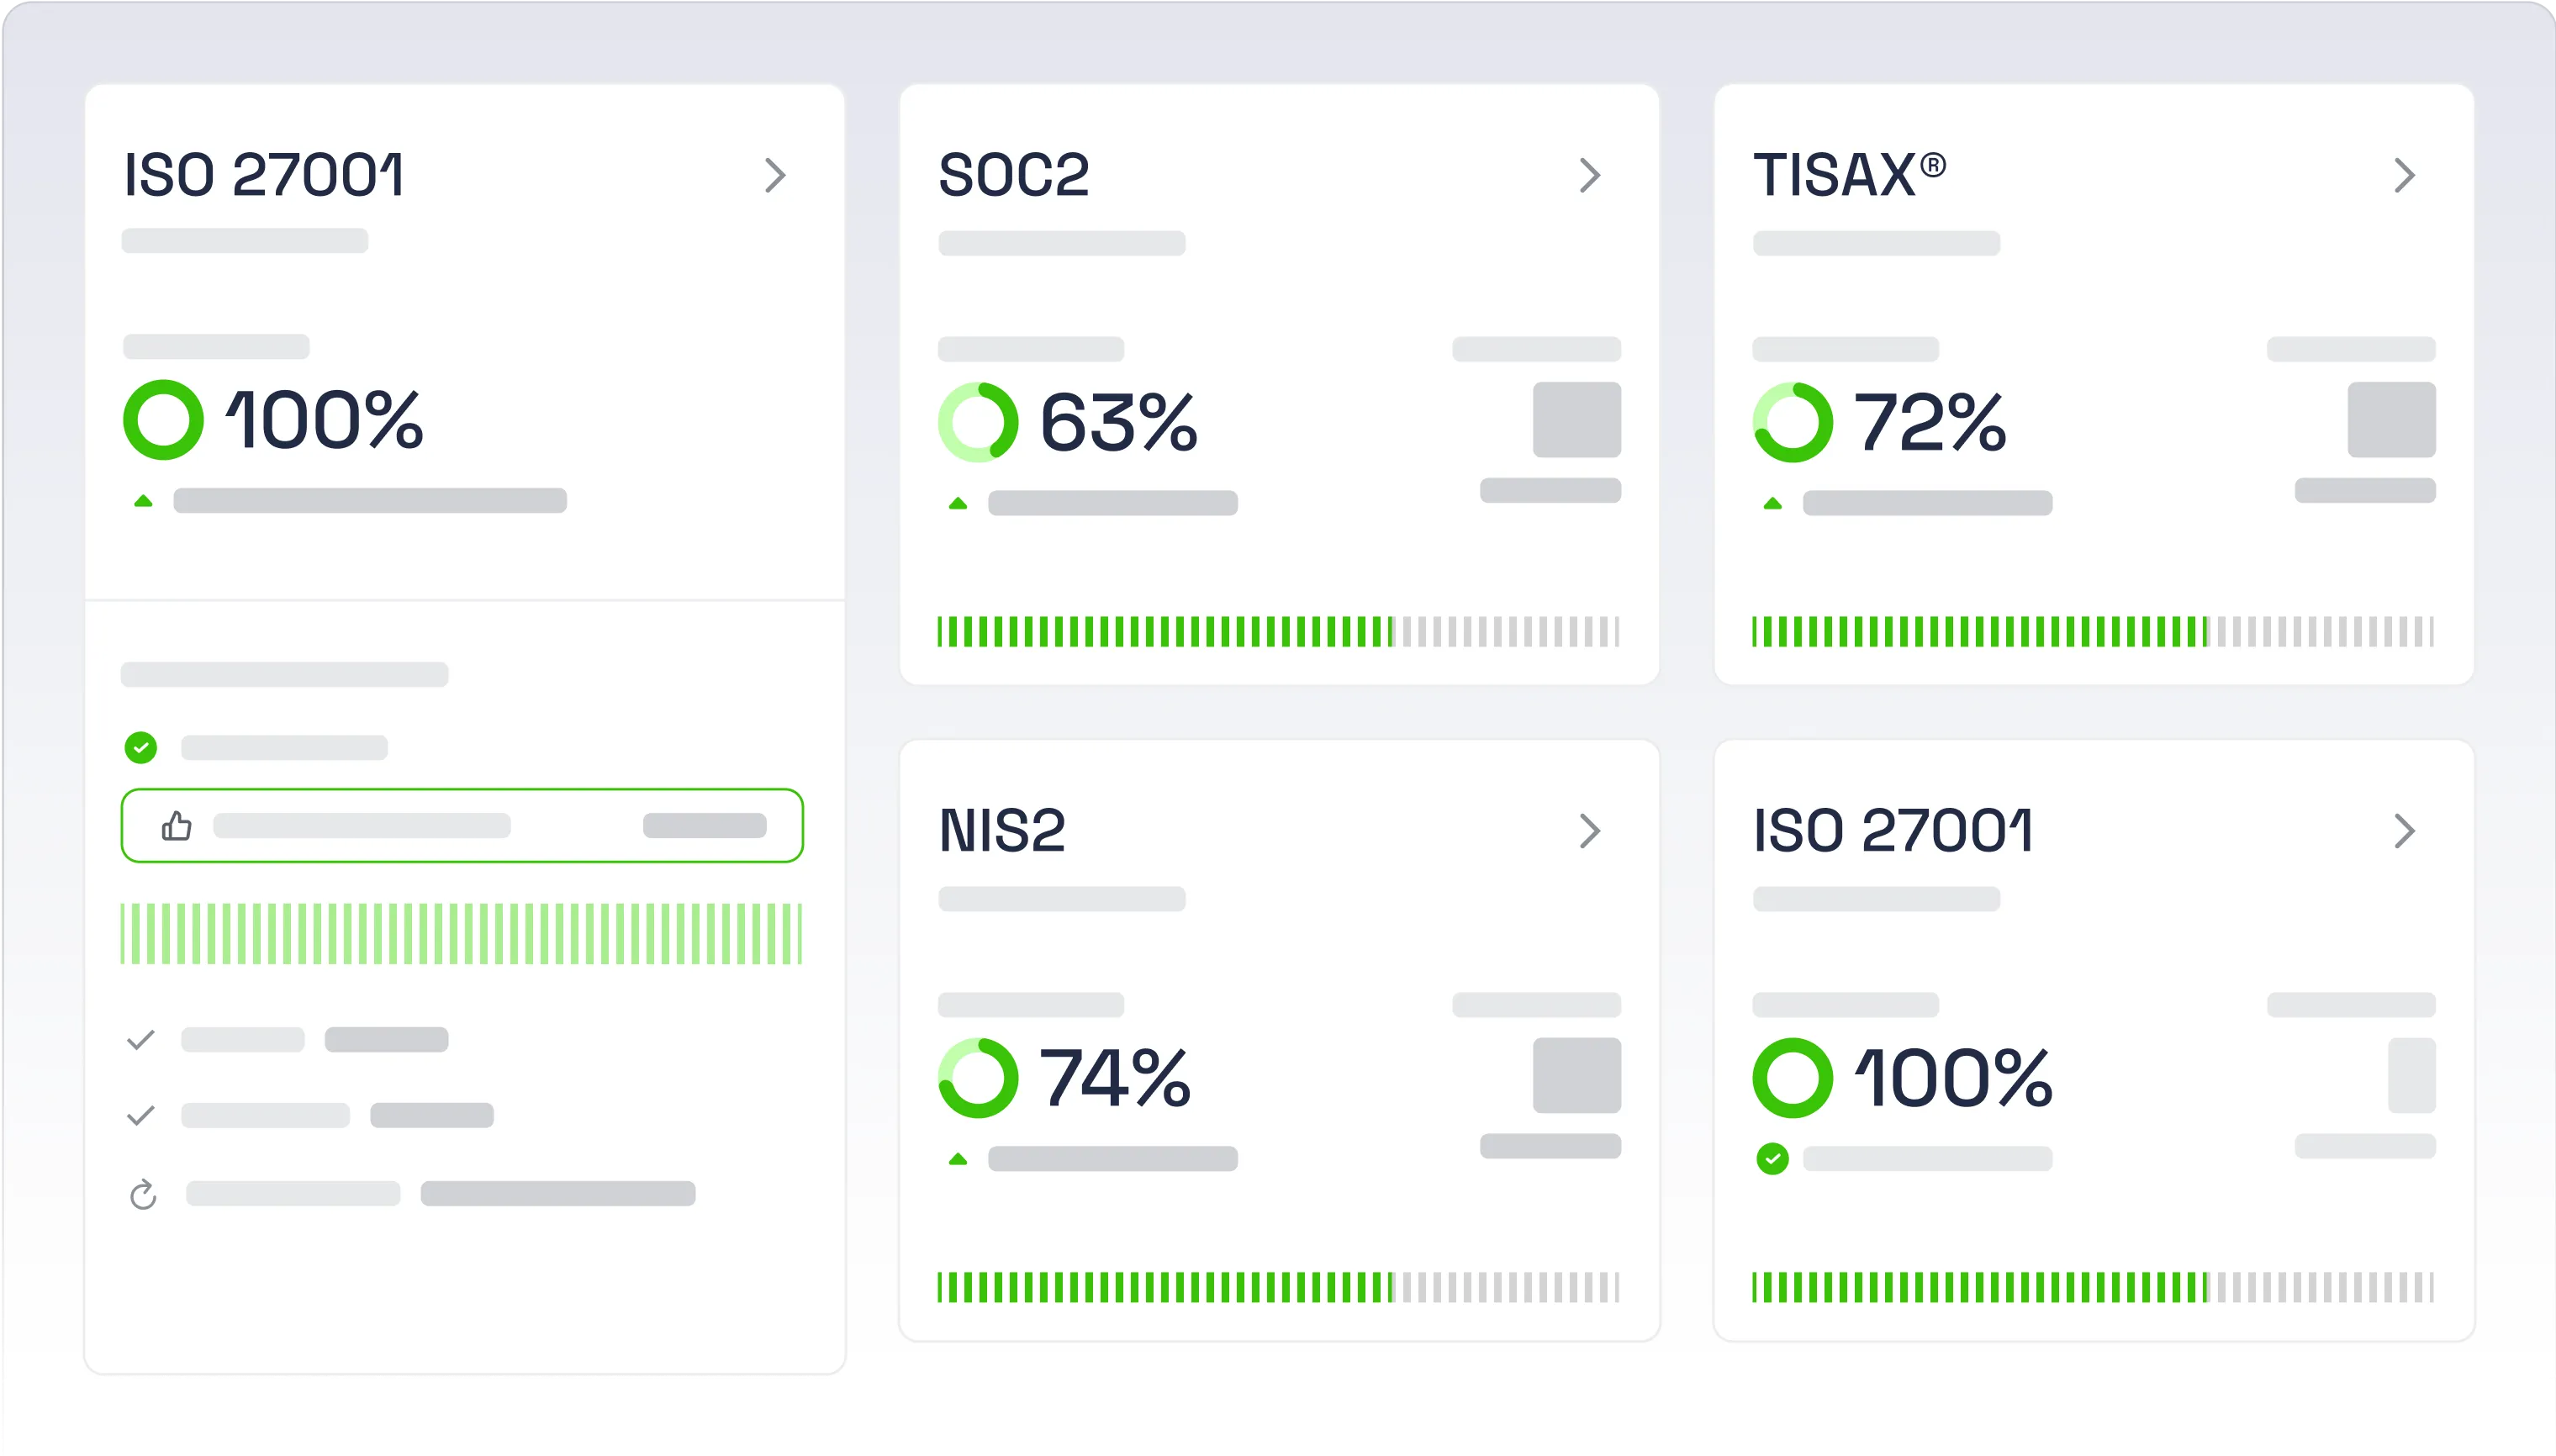
We onderzoeken je AI-toepassingen en doen een security- en privacycheck. Je krijgt de eerste gebruiksregels en een voorstel voor het vervolg. De bevindingen en acties leggen we vast in Kertos, zodat je kunt volgen wat er nog moet gebeuren.
08 / Veelgestelde vragen
Veelgestelde vragen
Valt mijn bedrijf zelf onder NIS2?
Dat hangt onder meer af van je sector en omvang. Ook als de wet niet rechtstreeks voor je geldt, kunnen klanten beveiligingseisen stellen. We beoordelen je eigen verplichtingen en de eisen van je klanten afzonderlijk.
Hebben we zelf een CISO, DPO of AI Officer nodig?
Niet in eigen dienst. Wij kunnen deze rollen voor je invullen. Welke rol je nodig hebt, hangt af van je organisatie en verplichtingen. Besluiten en bestuurlijke verantwoordelijkheid blijven bij je directie.
Hoeveel werk blijft er bij ons liggen?
Je wijst een vast aanspreekpunt aan en levert de informatie die we nodig hebben. Je directie beslist over budget en prioriteiten. Wij doen het uitzoekwerk, regelen de planning en schrijven de documentatie. Je team voert de afgesproken maatregelen met onze begeleiding door.
Moeten we meteen voor certificering gaan?
Eerst brengen we in kaart wat je moet regelen en welk bewijs er wordt gevraagd. Als certificering bij je situatie past, helpen we je die voor te bereiden. Na de nulmeting kunnen we de planning inschatten.
09 / Contact
Bespreek je vraag of plan een demo
Laat je naam en telefoonnummer achter. Rob belt je voor een gesprek van ongeveer 10 minuten over onze aanpak en de kosten. Wil je een demo van 30 minuten? Vink het hieronder aan, dan plannen we samen een moment met de specialisten van Nieuwe Vogels.
Rob Buddingh, RSafe
robb@rsafe.eu
+31 6 12085538